This page is not yet available in Svenska. Showing English version.
You can't leak data that isn't there
 Data & More
Du kan inte läcka data som inte finns
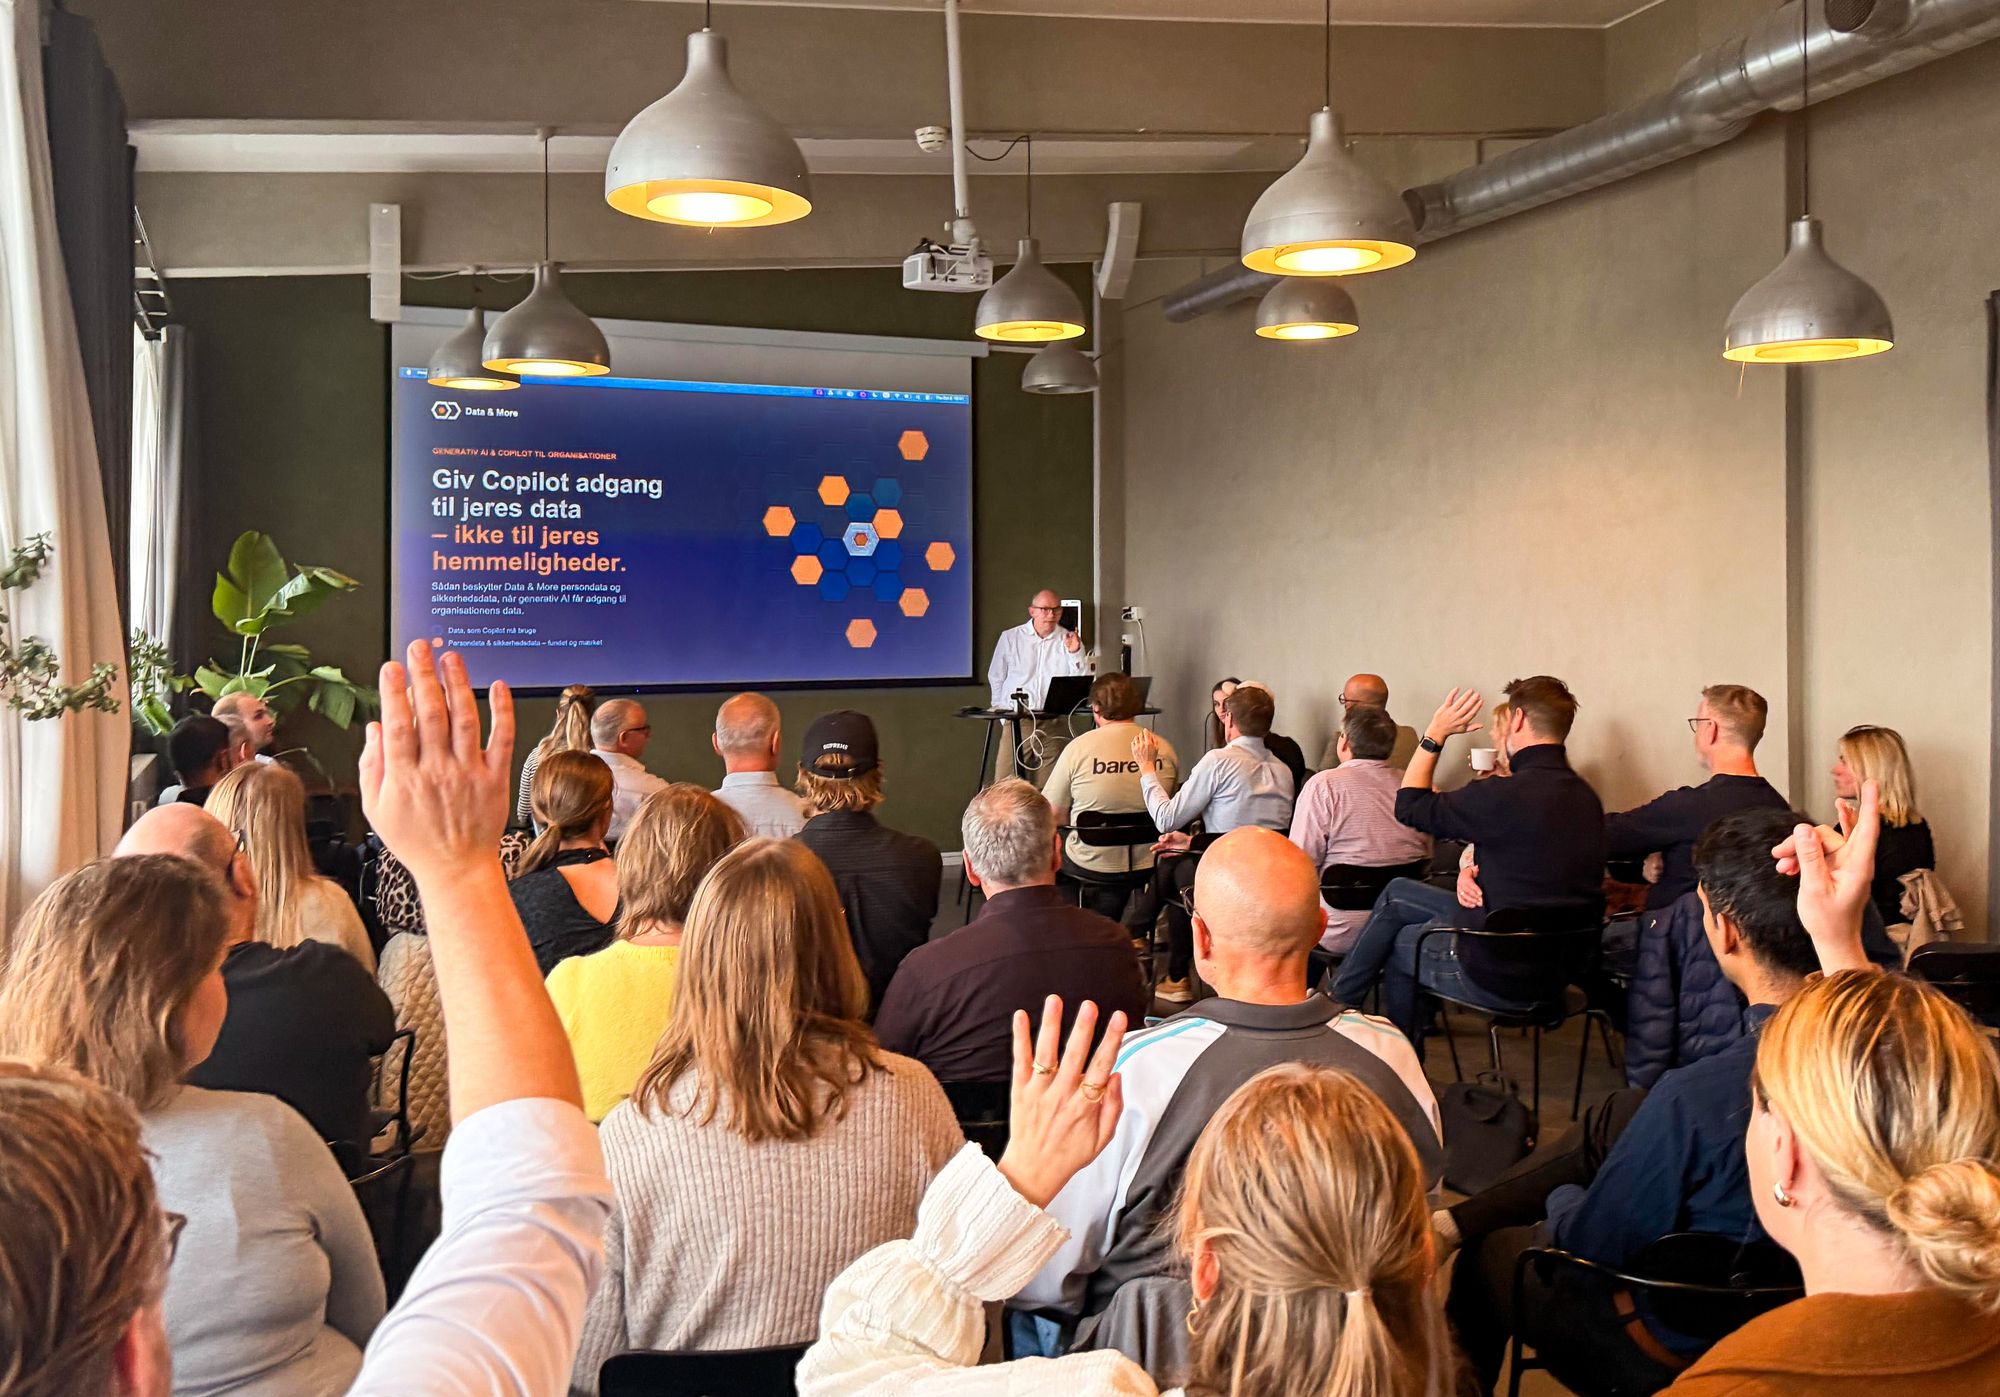
Copilot behöver inte bryta sig in. Den läser det dina användare redan kan nå. Den 8 oktober tillbringade vi en förmiddag på SOHO i Köpenhamn med fokus på vad det innebär för personuppgifter och säkerhetsdata.
Seminariet hölls under titeln "Få styr på persondata, før du giver AI adgang" [Få kontroll på personuppgifter innan du ger AI tillgång]. Vår röda tråd för förmiddagen var enkel: du kan inte läcka data som inte finns.
Hela inspelningen finns nedan. Här är höjdpunkterna från varje session.
Se hela seminariet:
Se bildspelet här:
Att hitta nålen i höstacken
Sophia von Ferber och Mikkel Eidset Nielsson, som leder vår tyska och danska dataklassificering, inledde med siffrorna bakom problemet.
Den genomsnittliga medarbetaren har omkring 40 000 dataset, och endast cirka 0,5 % av dem innehåller personuppgifter. Det gör klassificering till ett problem med sällsynta händelser. För att hitta 100 verkliga träffar måste du klassificera 20 000 dokument, och för att 95 % av de flaggade resultaten ska vara korrekta har du bara råd med 5 falska positiva.
Med andra ord måste varje enskild klassificering vara korrekt 99,975 % av gångerna. Allt annat och de som granskar resultaten dränks i brus.
Sammanhanget avgör, inte siffran
För att göra det konkret introducerade talarna Bente, som har arbetat inom HR i 20 år. När hon städar upp sina data ska hon bara se det som kräver ett beslut. Och det hon missar kan Copilot fortfarande hitta.
Personnummer (CPR). Ett tiosiffrigt nummer kan vara ett CPR-nummer [danskt personnummer] eller bara ett fakturanummer. Startord som "CPR" eller "cpr.nr" pekar på ett CPR-nummer, medan stoppord som "Fakturanummer" utesluter det. Det är så en fakturaöversikt lämnas i fred, medan en anställdlista på en HR-SharePoint-webbplats flaggas och skyddas från AI.
Hälsodata. Vår grammatikbaserade analys läser en mening som "Jeg har fået slidgigt" [Jag har fått artros] och flaggar den endast när en person, en handling och en hälsoterm alla finns med. Det fungerar på danska, engelska och tyska. Sammanhanget spelar fortfarande roll: samma citat i en sjuksköterskeuppsats är inte personuppgifter, men i en namngiven patients journal är det det.
Återkoppling från fler än 175 000 användare fortsätter att skärpa dessa regler. När en kund rapporterar en miss bygger vi en global lösning och rullar ut den till alla kunder.
Säkerhetsdata är den nya attackytan
Fram tills nu har säkerhet inneburit att skydda nätverket. Med AI är själva datan attackytan: agenter agerar över system, ärver mänskliga åtkomsträttigheter och arbetar i maskinhastighet. Data är inte längre i riskzonen för att angripare letar efter den, utan för att den finns där en AI kan nå den när som helst.
De verkliga (redigerade) exemplen på skärmen gjorde poängen tydlig. Lösenord skickade i klartext via e-post, privata nycklar zippade och mejlade, penetrationstestrapporter som listar varje lucka i ett nätverk, och brandväggskonfigurationer sparade till OneDrive. När de väl finns i Copilots index kan användarna inte ta bort dem.
Över cirka 160 skanningar hittade vi 1 644 149 instanser av kritisk säkerhetsinformation, med källkod, lösenord och loggfiler i täten. I genomsnitt innehåller 85 % av brevlådorna icke-kompatibel data, och varje medarbetare har 16 e-postmeddelanden med säkerhetsinformation i klartext.
DLP på plattformen du redan använder
Kristian Boe Helweg Hansen, vår Customer Success & Compliance Manager och en certifierad DPO, visade hur DLP bygger direkt vidare på den klassificeringen.
ISO 27001:2022 kontroll 8.12 beskriver hur man förhindrar dataläckage, medan GDPR och NIS2 förklarar varför. DLP-loggen är ditt bevis för alla tre.
En policy täcker Exchange, OneDrive, SharePoint, Teams och Copilot. I demonstrationen blockerades CPR-nummer, pass, kunddata och hälsodata, medan lönedata och betalkortsnummer utlöste en varning. Den körs i samma Data & More-plattform som används för uppstädning, utan någon ny konsol eller agent. Vi rekommenderar att börja i varningsläge, och installationen är byggd för att fallera säkert, så e-posten fortsätter flöda om DLP någonsin skulle stanna.
Varje händelse hamnar i en enda granskningslogg: kanal, användare, dataklass, åtgärd och vem som släppte igenom den, redo att exporteras till din revisor.
Att hålla hemligheter borta från Copilot
Kristian Billeskov Bøving, PhD, vår Head of AI och tidigare direktör på Gartner, avslutade programmet. Hans utgångspunkt: Copilot skapar bara verkligt värde med tillgång till din data, och samma tillgång skapar risken.
Han presenterade de tre verktygen som låter Copilot arbeta med din data utan att nå det den inte borde:
Copilot Protection märker person- och säkerhetsdata så att Copilot lämnar den i fred.
Copilot Deletion för in Copilot-chattar och uppladdade filer i dina rapporter och raderingsrutiner.
Copilot DLP varnar användare när Copilot används på fel sätt.
Var du ska börja
Varje lager bygger på det föregående. Klassificering hittar datan, radering tar bort det som saknar syfte, och DLP och Copilot-kontroller skyddar det som återstår. Organisationer som redan klassificerar med Data & More har det första lagret på plats, så DLP och Copilot-verktygen körs på resultat de redan litar på.
För alla andra är utgångspunkten densamma som på seminariet: att veta vad som faktiskt finns i dina brevlådor, OneDrives och SharePoint-webbplatser. En kostnadsfri genomgång visar precis det.
Tack till alla som deltog med oss på SOHO.
Data & More
Because you can't leak data that isn't there