This page is not yet available in Dansk. Showing English version.
You can't leak data that isn't there
 Data & More
Du kan ikke lække data, der ikke er der
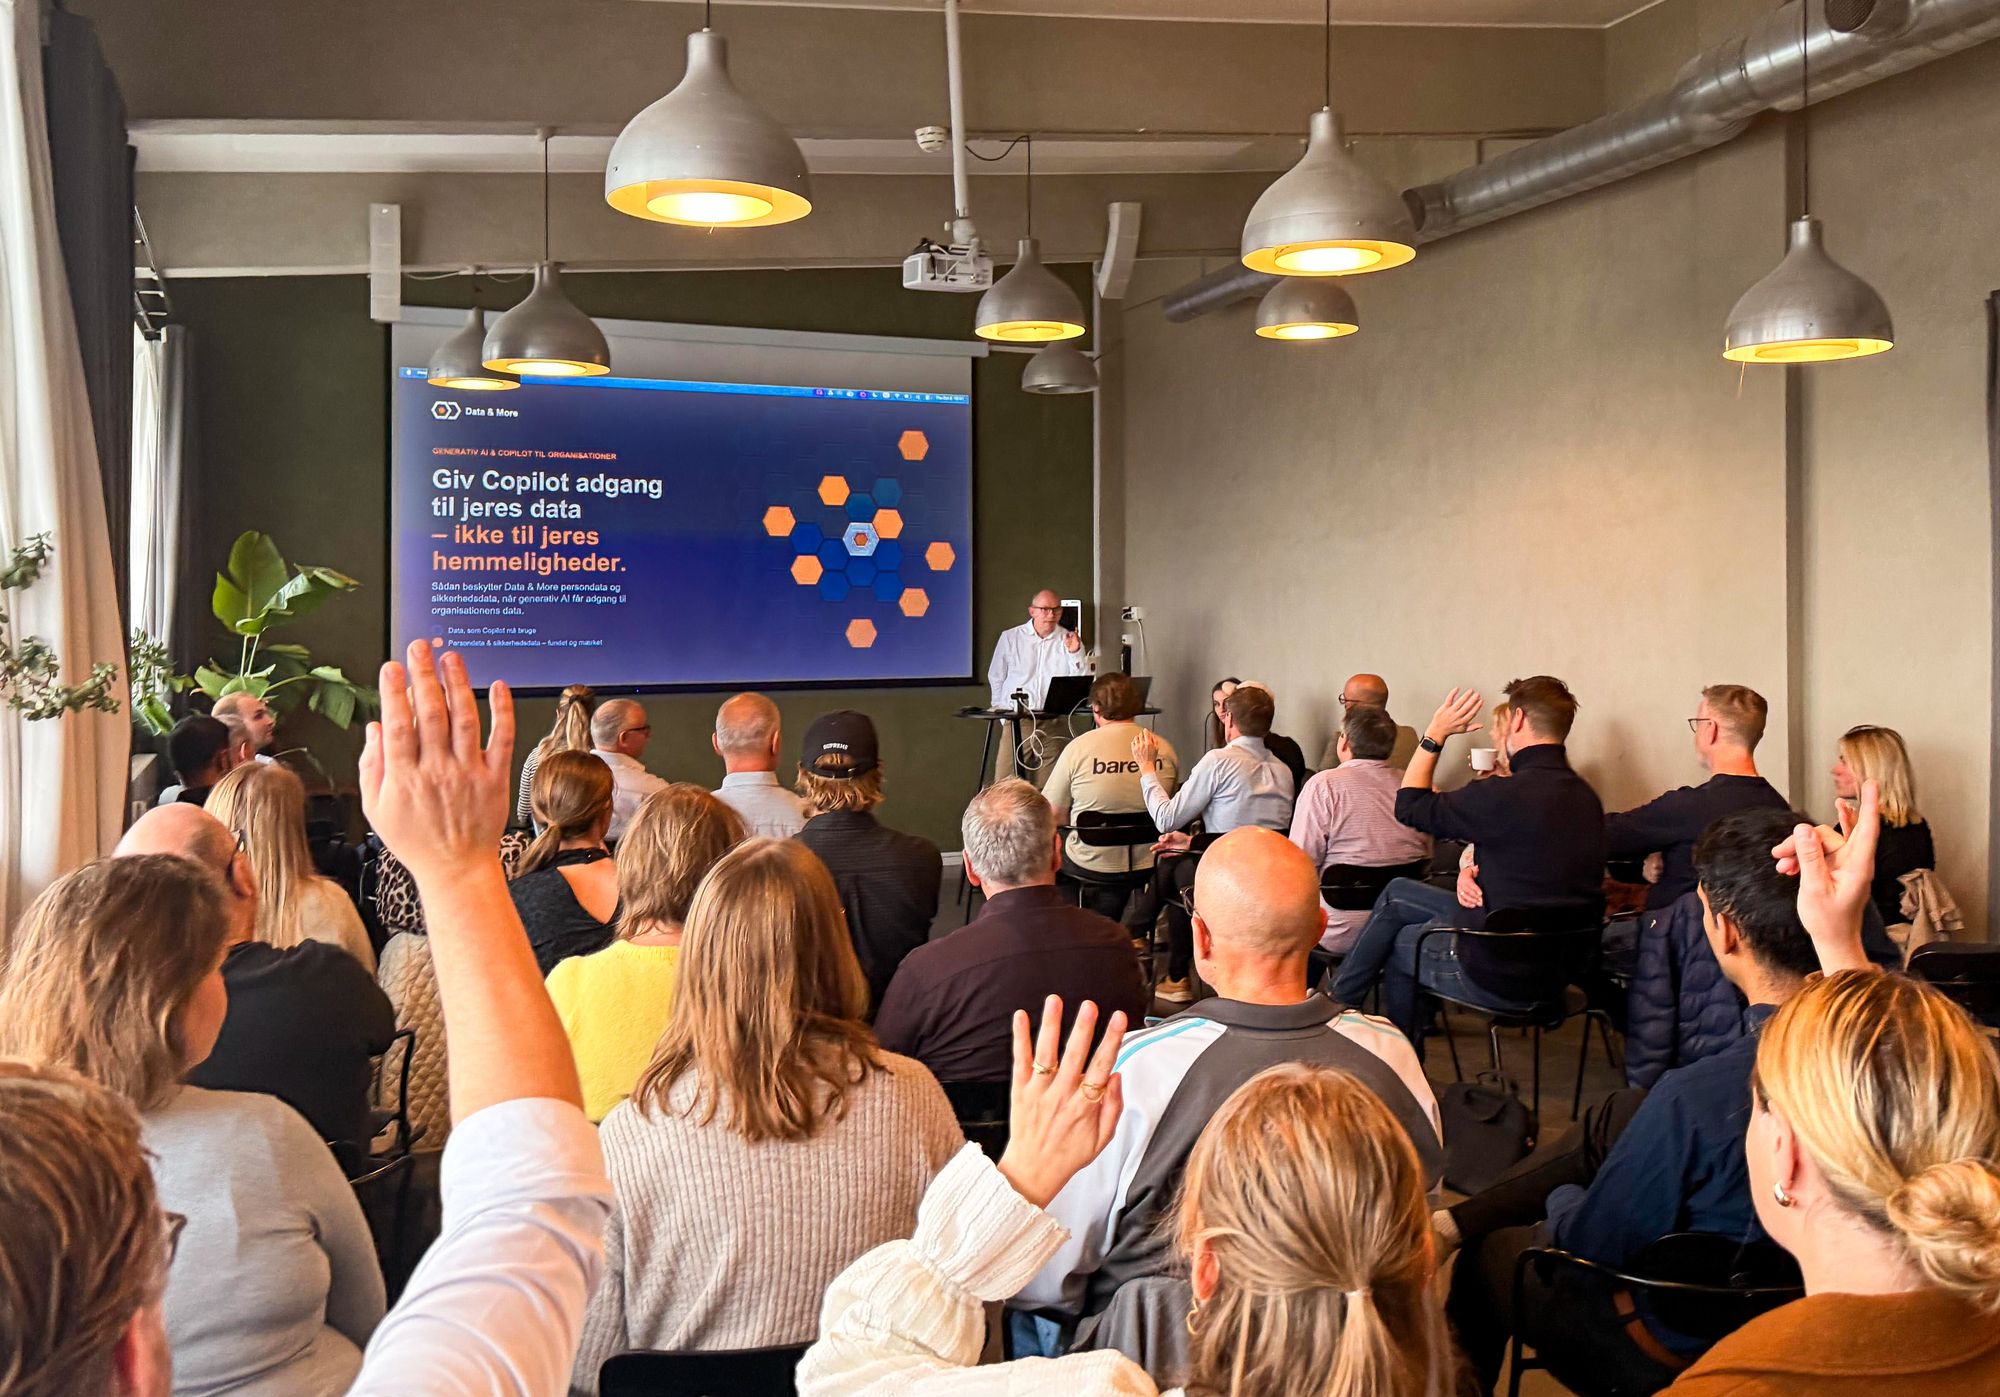
Copilot behøver ikke bryde ind. Den læser det, dine brugere allerede kan tilgå. Den 8. oktober brugte vi en formiddag på SOHO i København på, hvad det betyder for persondata og sikkerhedsdata.
Seminaret kørte under titlen "Få styr på persondata, før du giver AI adgang". Vores røde tråd for formiddagen var enkel: du kan ikke lække data, der ikke er der.
Hele optagelsen findes nedenfor. Her er highlights fra hver session.
Se hele seminaret:
Se slides her:
At finde nålen i høstakken
Sophia von Ferber og Mikkel Eidset Nielsson, der leder vores tyske og danske dataklassifikation, åbnede med tallene bag problemet.
Den gennemsnitlige medarbejder har omkring 40.000 datasæt, og kun omkring 0,5% af dem indeholder persondata. Det gør klassifikation til et problem med sjældne hændelser. For at finde 100 reelle hits skal man klassificere 20.000 dokumenter, og for at holde 95% af de markerede resultater korrekte har man kun råd til 5 falske positive.
Med andre ord skal hver eneste klassifikation være korrekt 99,975% af tiden. Alt mindre, og de, der gennemgår resultaterne, drukner i støj.
Konteksten afgør, ikke tallet
For at gøre det konkret introducerede talerne Bente, der har arbejdet i HR i 20 år. Når hun rydder op i sine data, bør hun kun se det, der kræver en beslutning. Og det, hun overser, kan Copilot stadig finde.
CPR-numre. Et ticifret tal kan være et CPR-nummer eller bare et fakturanummer. Startord som "CPR" eller "cpr.nr" peger på et CPR-nummer, mens stopord som "Fakturanummer" udelukker det. På den måde lades en fakturaoversigt i fred, mens en medarbejderliste på et HR-SharePoint-site markeres og beskyttes mod AI.
Helbredsdata. Vores grammatikbaserede analyse læser en sætning som "Jeg har fået slidgigt" og markerer det kun, når en person, en handling og et sundhedsbegreb alle er til stede. Det virker på dansk, engelsk og tysk. Konteksten betyder stadig noget: det samme citat i en sygeplejerskeopgave er ikke persondata, men i en navngiven patients journal er det.
Feedback fra mere end 175.000 brugere skærper løbende disse regler. Når en kunde rapporterer en fejl, bygger vi én global løsning og ruller den ud til alle kunder.
Sikkerhedsdata er den nye angrebsflade
Indtil nu har sikkerhed betydet at beskytte netværket. Med AI er selve dataen angrebsfladen: agenter handler på tværs af systemer, arver menneskers adgangsrettigheder og arbejder med maskinhastighed. Data er ikke længere i fare, fordi angribere leder efter dem, men fordi de ligger, hvor en AI til enhver tid kan tilgå dem.
De rigtige (anonymiserede) eksempler på skærmen understregede pointen. Adgangskoder sendt i klartekst via e-mail, private nøgler zippet og sendt med mail, penetrationstestrapporter, der oplister ethvert hul i et netværk, og firewall-konfigurationer gemt på OneDrive. Når de først er i Copilots indeks, kan brugerne ikke slette dem.
På tværs af omkring 160 scanninger fandt vi 1.644.149 forekomster af kritisk sikkerhedsinformation, anført af kildekode, adgangskoder og logfiler. I gennemsnit indeholder 85% af postkasser ikke-compliant data, og hver medarbejder har 16 e-mails med sikkerhedsinformation i klartekst.
DLP på den platform, du allerede bruger
Kristian Boe Helweg Hansen, vores Customer Success & Compliance Manager og certificeret DPO, viste, hvordan DLP bygger direkte oven på den klassifikation.
ISO 27001:2022 kontrol 8.12 beskriver, hvordan man forhindrer datalækage, mens GDPR og NIS2 forklarer hvorfor. DLP-loggen er din dokumentation for alle tre.
Én politik dækker Exchange, OneDrive, SharePoint, Teams og Copilot. I demoen blev CPR-numre, pas, kundedata og helbredsdata blokeret, mens lønoplysninger og betalingskortnumre udløste en advarsel. Det kører i samme Data & More-platform, som bruges til oprydning, uden ny konsol eller agent. Vi anbefaler at starte i Alert-tilstand, og opsætningen er bygget til at fejle sikkert, så mail fortsat flyder, hvis DLP nogensinde stopper.
Hver hændelse havner i ét revisionsspor: kanal, bruger, dataklasse, handling og hvem der frigav det, klar til eksport til din revisor.
Hold hemmeligheder ude af Copilot
Kristian Billeskov Bøving, PhD, vores Head of AI og tidligere direktør hos Gartner, afsluttede programmet. Hans udgangspunkt: Copilot skaber kun reel værdi med adgang til dine data, og samme adgang skaber risikoen.
Han præsenterede de tre værktøjer, der lader Copilot arbejde med dine data uden at nå det, den ikke bør:
Copilot Protection mærker persondata og sikkerhedsdata, så Copilot lader dem være.
Copilot Deletion bringer Copilot-chats og uploadede filer ind i dine rapporter og sletteprocedurer.
Copilot DLP advarer brugere, når Copilot bruges forkert.
Hvor man skal starte
Hvert lag bygger på det foregående. Klassifikation finder dataen, sletning fjerner det, der ikke har noget formål, og DLP og Copilot-kontroller beskytter det, der bliver tilbage. Organisationer, der allerede klassificerer med Data & More, har det første lag på plads, så DLP og Copilot-værktøjerne kører på resultater, de allerede stoler på.
For alle andre er udgangspunktet det samme som seminarets: at vide, hvad der rent faktisk ligger i jeres postkasser, OneDrives og SharePoint-sites. En gratis gennemgang viser netop det.
Tak til alle, der deltog sammen med os på SOHO.
Data & More
Because you can't leak data that isn't there