Du kannst keine Daten leaken, die es nicht gibt
 Data & More
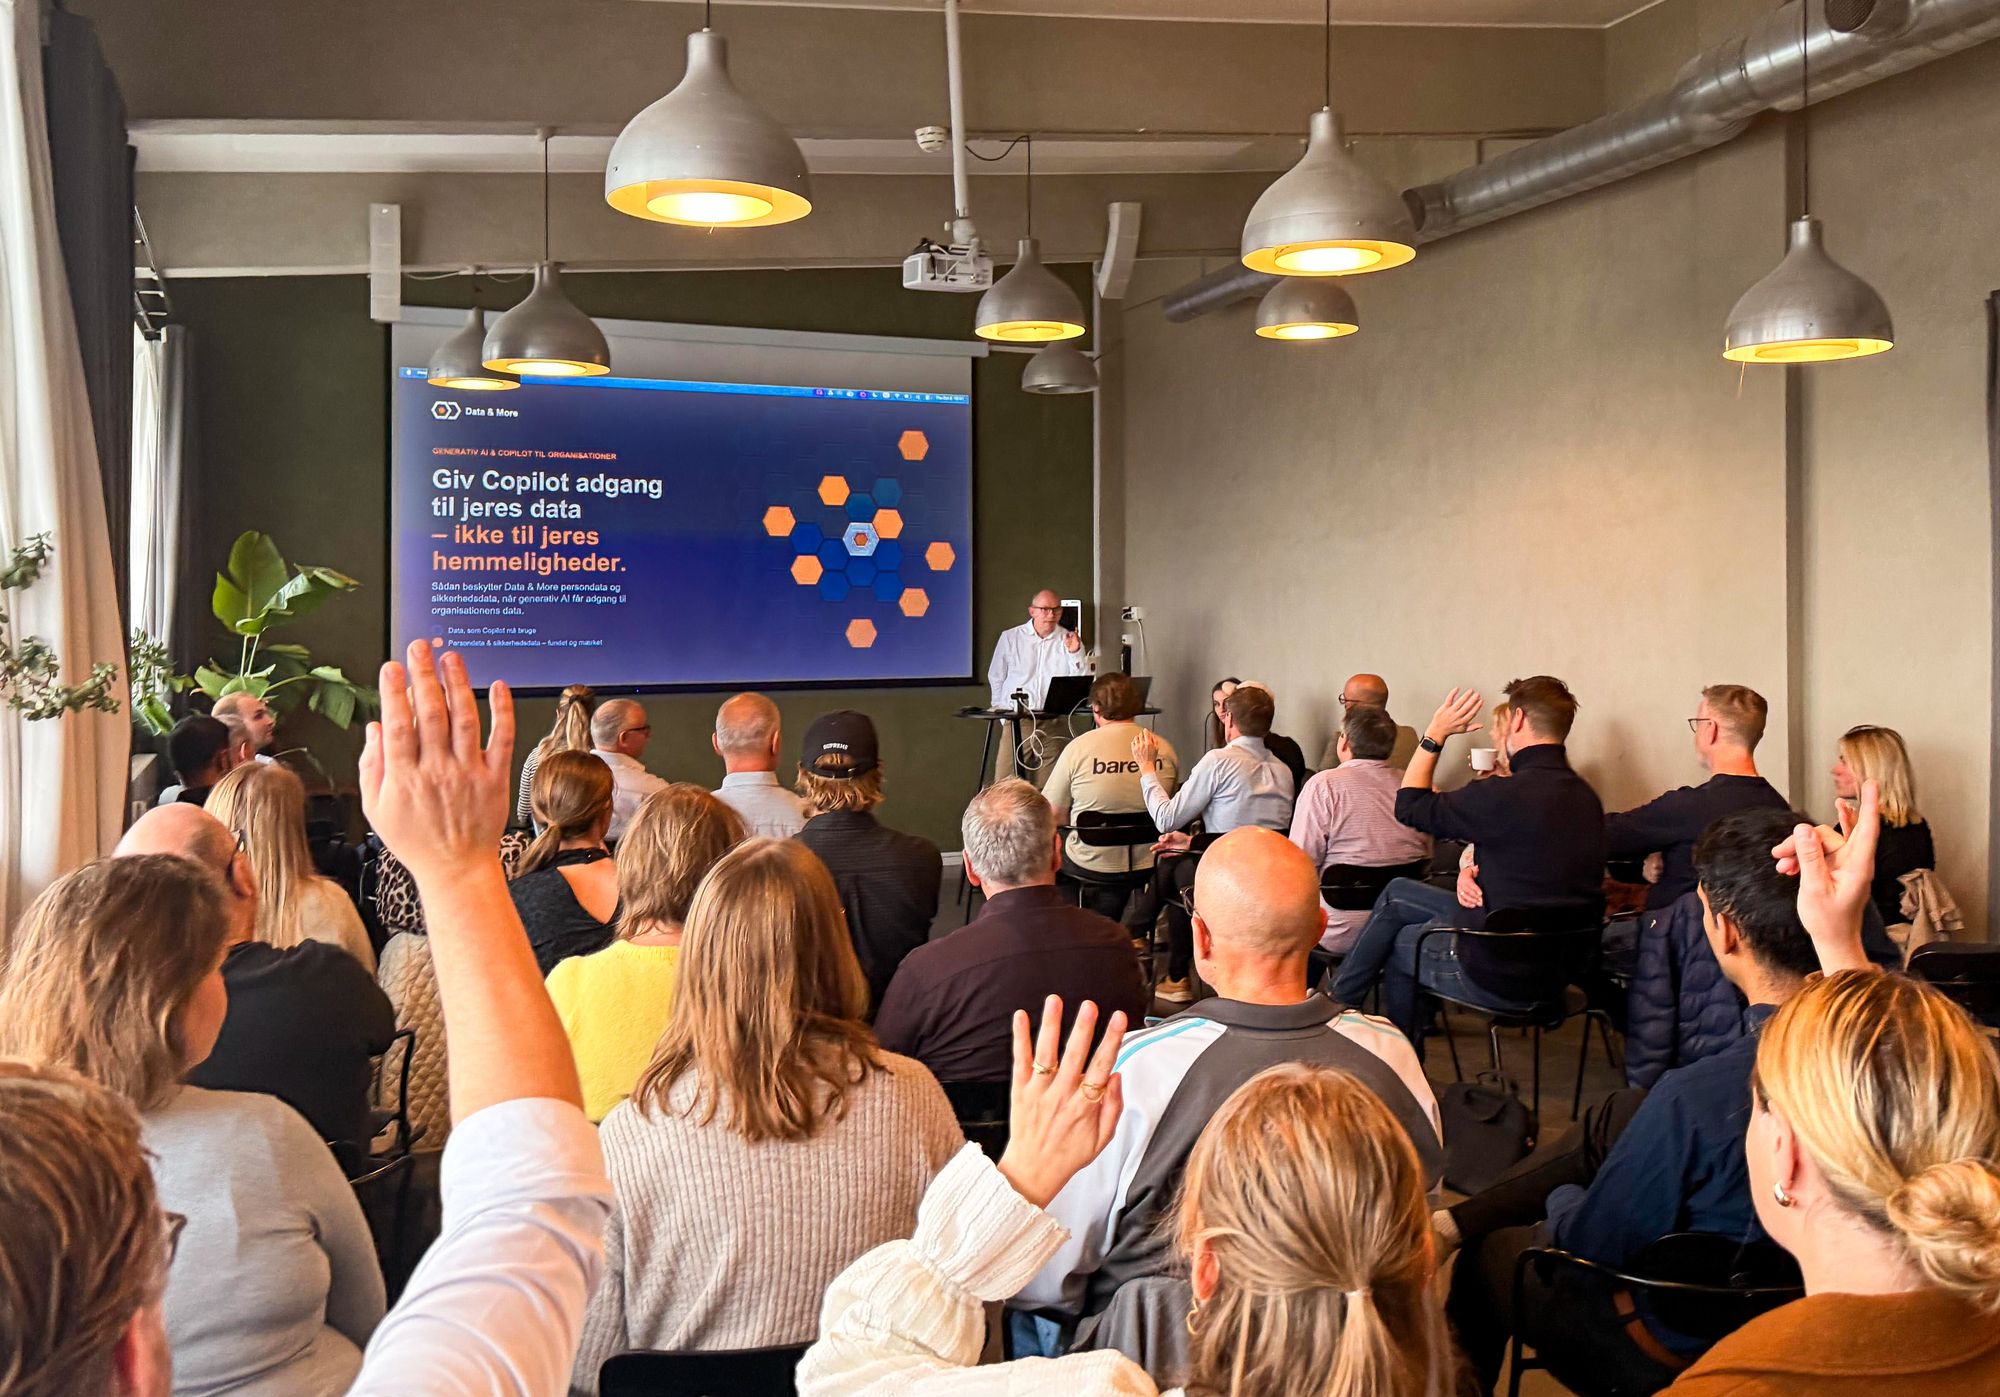
Copilot muss nicht einbrechen. Es liest, worauf deine Nutzer bereits Zugriff haben. Am 8. Oktober haben wir einen Vormittag bei SOHO in Kopenhagen darüber gesprochen, was das für personenbezogene Daten und Sicherheitsdaten bedeutet.
Das Seminar lief unter dem Titel "Få styr på persondata, før du giver AI adgang" [Bring deine personenbezogenen Daten in Ordnung, bevor du KI Zugriff gibst]. Unser roter Faden für den Vormittag war einfach: Du kannst keine Daten leaken, die es nicht gibt.
Die komplette Aufzeichnung findest du weiter unten. Hier kommen die Highlights aus jeder Session.
Schau dir das komplette Seminar an:
Die Folien ansehen:
Die Nadel im Heuhaufen finden
Sophia von Ferber und Mikkel Eidset Nielsson, die unsere deutsche und dänische Datenklassifizierung leiten, eröffneten mit den Zahlen hinter dem Problem.
Der durchschnittliche Mitarbeiter besitzt rund 40.000 Datensätze, und nur etwa 0,5 % davon enthalten personenbezogene Daten. Das macht Klassifizierung zu einem Problem seltener Ereignisse. Um 100 echte Treffer zu finden, musst du 20.000 Dokumente klassifizieren, und um 95 % der markierten Ergebnisse korrekt zu halten, kannst du dir nur 5 falsch positive Treffer leisten.
Mit anderen Worten: Jede einzelne Klassifizierung muss zu 99,975 % korrekt sein. Alles darunter, und die Menschen, die die Ergebnisse prüfen, ertrinken im Rauschen.
Der Kontext entscheidet, nicht die Zahl
Um es greifbar zu machen, stellten die Referenten Bente vor, die seit 20 Jahren im HR-Bereich arbeitet. Wenn sie ihre Daten aufräumt, sollte sie nur sehen, was eine Entscheidung erfordert. Und was sie übersieht, kann Copilot trotzdem finden.
CPR-Nummern. Eine zehnstellige Zahl könnte eine CPR-Nummer [dänische Personenkennziffer] oder einfach eine Rechnungsnummer sein. Startwörter wie "CPR" oder "cpr.nr" weisen auf eine CPR-Nummer hin, während Stoppwörter wie "Fakturanummer" [Rechnungsnummer] sie ausschließen. So bleibt eine Rechnungsübersicht unberührt, während eine Mitarbeiterliste auf einer HR-SharePoint-Seite markiert und vor KI geschützt wird.
Gesundheitsdaten. Unsere grammatikbasierte Analyse liest einen Satz wie "Jeg har fået slidgigt" [Ich habe Arthrose bekommen] und markiert ihn nur, wenn eine Person, eine Handlung und ein Gesundheitsbegriff gleichzeitig vorhanden sind. Das funktioniert auf Dänisch, Englisch und Deutsch. Der Kontext spielt weiterhin eine Rolle: Dasselbe Zitat in einer Pflegefachthesis ist keine personenbezogenen Daten, aber in der Krankenakte eines namentlich genannten Patienten schon.
Feedback von mehr als 175.000 Nutzern schärft diese Regeln kontinuierlich nach. Wenn ein Kunde einen Fehler meldet, bauen wir eine globale Korrektur und rollen sie an alle Kunden aus.
Sicherheitsdaten sind die neue Angriffsfläche
Bisher bedeutete Sicherheit, das Netzwerk zu schützen. Mit KI sind die Daten selbst die Angriffsfläche: Agenten agieren systemübergreifend, übernehmen menschliche Zugriffsrechte und arbeiten in Maschinengeschwindigkeit. Daten sind nicht mehr deshalb gefährdet, weil Angreifer gezielt danach suchen, sondern weil sie dort liegen, wo eine KI jederzeit darauf zugreifen kann.
Die echten (geschwärzten) Beispiele auf der Leinwand machten das deutlich. Passwörter, die im Klartext per E-Mail verschickt wurden, private Schlüssel gezippt und gemailt, Penetrationstestberichte mit jeder Lücke im Netzwerk, und Firewall-Konfigurationen, die auf OneDrive gespeichert wurden. Sobald sie im Index von Copilot sind, können Nutzer sie nicht mehr löschen.
Über rund 160 Scans hinweg fanden wir 1.644.149 Vorkommen kritischer Sicherheitsinformationen, angeführt von Quellcode, Passwörtern und Log-Dateien. Im Durchschnitt enthalten 85 % der Postfächer nicht konforme Daten, und jeder Mitarbeiter hat 16 E-Mails mit Sicherheitsinformationen im Klartext.
DLP auf der Plattform, die du bereits nutzt
Kristian Boe Helweg Hansen, unser Customer Success & Compliance Manager und zertifizierter Datenschutzbeauftragter, zeigte, wie DLP direkt auf dieser Klassifizierung aufbaut.
ISO 27001:2022 Control 8.12 beschreibt, wie man Datenlecks verhindert, während DSGVO und NIS2 erklären, warum. Das DLP-Protokoll ist dein Nachweis für alle drei.
Eine Richtlinie deckt Exchange, OneDrive, SharePoint, Teams und Copilot ab. In der Demo wurden CPR-Nummern, Pässe, Kundendaten und Gesundheitsdaten blockiert, während Gehaltsdaten und Zahlungskartennummern einen Alarm auslösten. Das läuft in derselben Data & More-Plattform, die auch für die Bereinigung genutzt wird, ohne neue Konsole oder Agenten. Wir empfehlen, im Alert-Modus zu starten, und das Setup ist auf Ausfallsicherheit ausgelegt, sodass der Mailverkehr weiterläuft, falls DLP einmal ausfällt.
Jedes Ereignis landet in einem einzigen Audit-Trail: Kanal, Nutzer, Datenklasse, Aktion und wer es freigegeben hat, bereit zum Export für deinen Auditor.
Geheimnisse aus Copilot heraushalten
Kristian Billeskov Bøving, PhD, unser Head of AI und ehemaliger Director bei Gartner, schloss das Programm ab. Sein Ausgangspunkt: Copilot schafft nur mit Zugriff auf deine Daten echten Mehrwert, und genau dieser Zugriff birgt das Risiko.
Er stellte die drei Tools vor, die Copilot mit deinen Daten arbeiten lassen, ohne an das heranzukommen, was es nicht sollte:
Copilot Protection kennzeichnet personenbezogene und sicherheitsrelevante Daten, damit Copilot sie in Ruhe lässt.
Copilot Deletion bringt Copilot-Chats und hochgeladene Dateien in deine Berichte und Löschverfahren.
Copilot DLP warnt Nutzer, wenn Copilot auf die falsche Weise verwendet wird.
Wo du anfangen solltest
Jede Ebene baut auf der vorherigen auf. Klassifizierung findet die Daten, Löschung entfernt, was keinen Zweck mehr erfüllt, und DLP sowie Copilot-Kontrollen schützen, was übrig bleibt. Organisationen, die bereits mit Data & More klassifizieren, haben die erste Ebene bereits im Einsatz, sodass DLP und die Copilot-Tools auf Ergebnissen laufen, denen sie bereits vertrauen.
Für alle anderen gilt derselbe Ausgangspunkt wie beim Seminar: zu wissen, was tatsächlich in deinen Postfächern, OneDrives und SharePoint-Seiten liegt. Eine kostenlose Überprüfung zeigt dir genau das.
Danke an alle, die bei SOHO dabei waren.
Data & More
Because you can't leak data that isn't there