Klassifizierung
Privacy & Security Classification
So baut und pflegt Data & More, mit Hilfe von mehr als 200.000 Menschen, die weltbeste Datenschutz- und Sicherheitsklassifizierung: Taxonomien, Sprachmodelle, OCR und Ausweiserkennung, mit einer Fehlerquote von 0,003277 %.
Klassifiziert
28
Sprachen, nach lokalem Recht, nicht übersetzt
- Classify (diese Seite)Entscheiden, was die Daten wirklich sind.
- VerifyVon einem Menschen verifiziert, bevor etwas passiert.
- DeleteBlockieren, bereinigen, neu kennzeichnen oder löschen.
Rundgang durch die Klassifizierung
Die EU hat mit DSGVO und NIS2 die Maßstäbe gesetzt. Data & More hat neun Jahre in die Datenschutz-Klassifizierung und drei in die Sicherheitsklassifizierung investiert, zusammen mit Rechtsteams in mehr als 28 Ländern und akademischen Spezialisten für die Klassifizierung seltener Ereignisse.
Die Engine
Fünf Ebenen, die Sie öffnen und ändern können
Die Klassifizierung ist ab Werk einsatzbereit. Alles darin können Sie trotzdem selbst anpassen.
Algorithmen
Die Detektoren: Muster, Semantik, OCR, Gesichts- und Ausweiserkennung. Jeder meldet, was er gefunden hat und wie sicher er ist, und jeder lässt sich pro Unternehmen ein- oder ausschalten.
Wörterbücher und Eintragstypen
Das Vokabular. Lokale Gewerkschaften, religiöse Orientierungen, öffentliche Urkunden, Gesundheitsbegriffe und Medikamentennamen, pro Land. Ergänzen Sie eigene Begriffe, wo Ihre Branche Wörter hat, die das allgemeine Modell nicht kennt.
Dokumentklassen
Was ein Dokument ist: Pass, Gesundheitsdaten, Lebenslauf, Einwilligung, Zahlungskarte. Eine Klasse ist die Sprache, in der der Rest der Plattform über einen Fund spricht, vom Bericht bis zur Purview-Bezeichnung.
Tags
Was damit geschehen soll. Über Tags wird aus einer Klasse eine Aktion: benachrichtigen, löschen, archivieren, schwärzen oder in Ruhe lassen.
Richtlinien
Die Regeln, die alles zusammenhalten. Der Richtlinien-Builder verknüpft Bedingungen mit UND und ODER über Klasse, Kategorie, Erstellungsdatum, Dokumentalter, Bearbeitungsdatum, Dateigröße, Duplikate, Konto und mehr, mit gespeicherten Revisionen, damit Sie sehen, was sich geändert hat.
Classification
Stärken
Warum sie findet, was andere übersehen
Semantik
Bedeutung, nicht nur Muster
Vollständige semantische Analyse statt Regex und Wortlisten. Ein Satz über die Krankheit einer Person ist ein Gesundheitsdatum, auch wenn er keinen Diagnosecode enthält.
Sprachen
28 Sprachen, lokalisiert
Keine Übersetzung: Lokalisierung. Länderspezifische Dokumentklassen, lokale Gewerkschaften, lokale Urkunden, lokale Gesundheitsbegriffe und Medikamentennamen, aufgebaut von einem eigenen Sprachteam.
Bilder
OCR, Gesichter und Ausweise
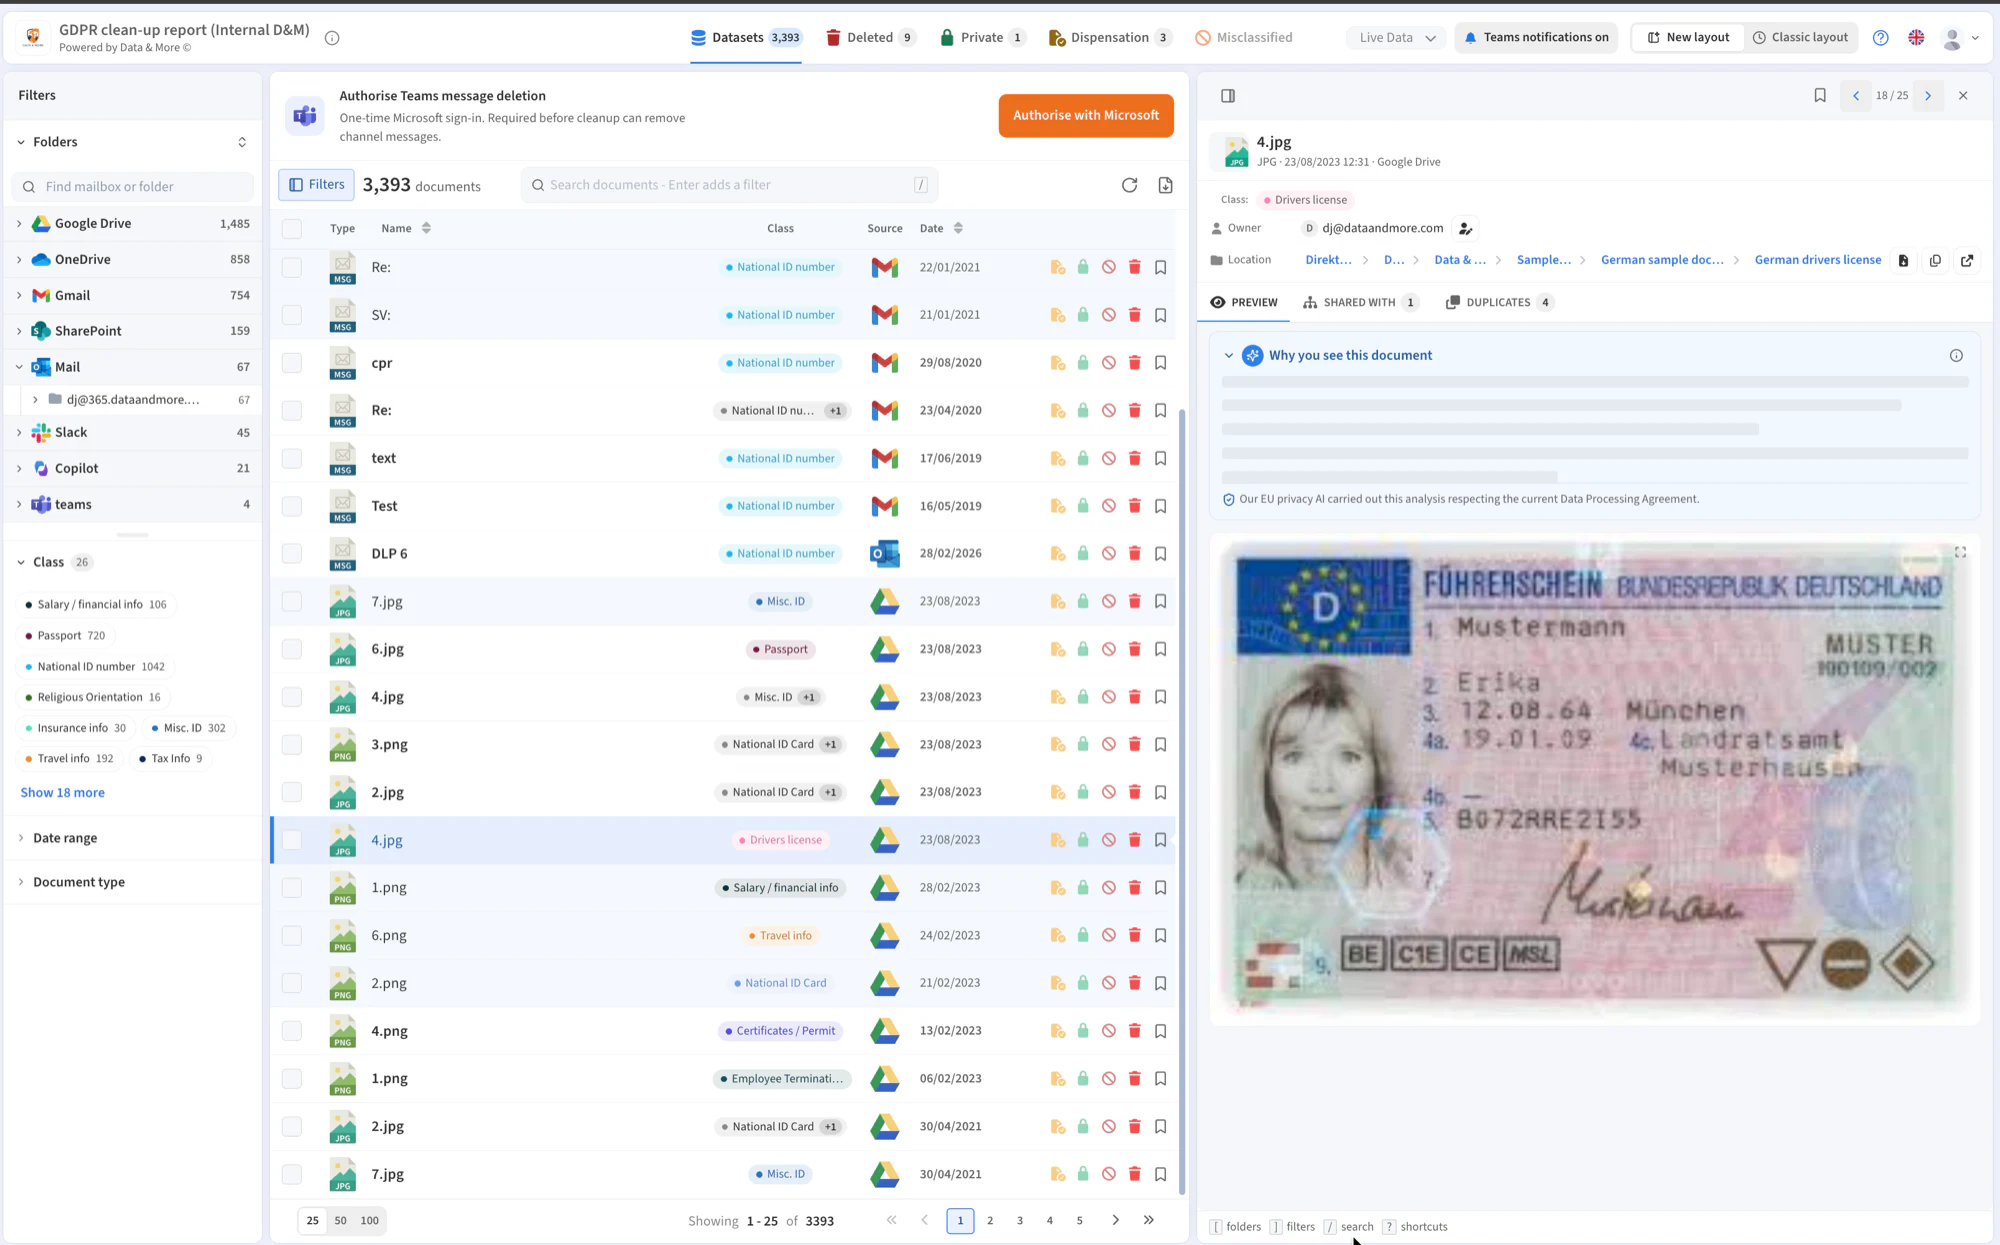
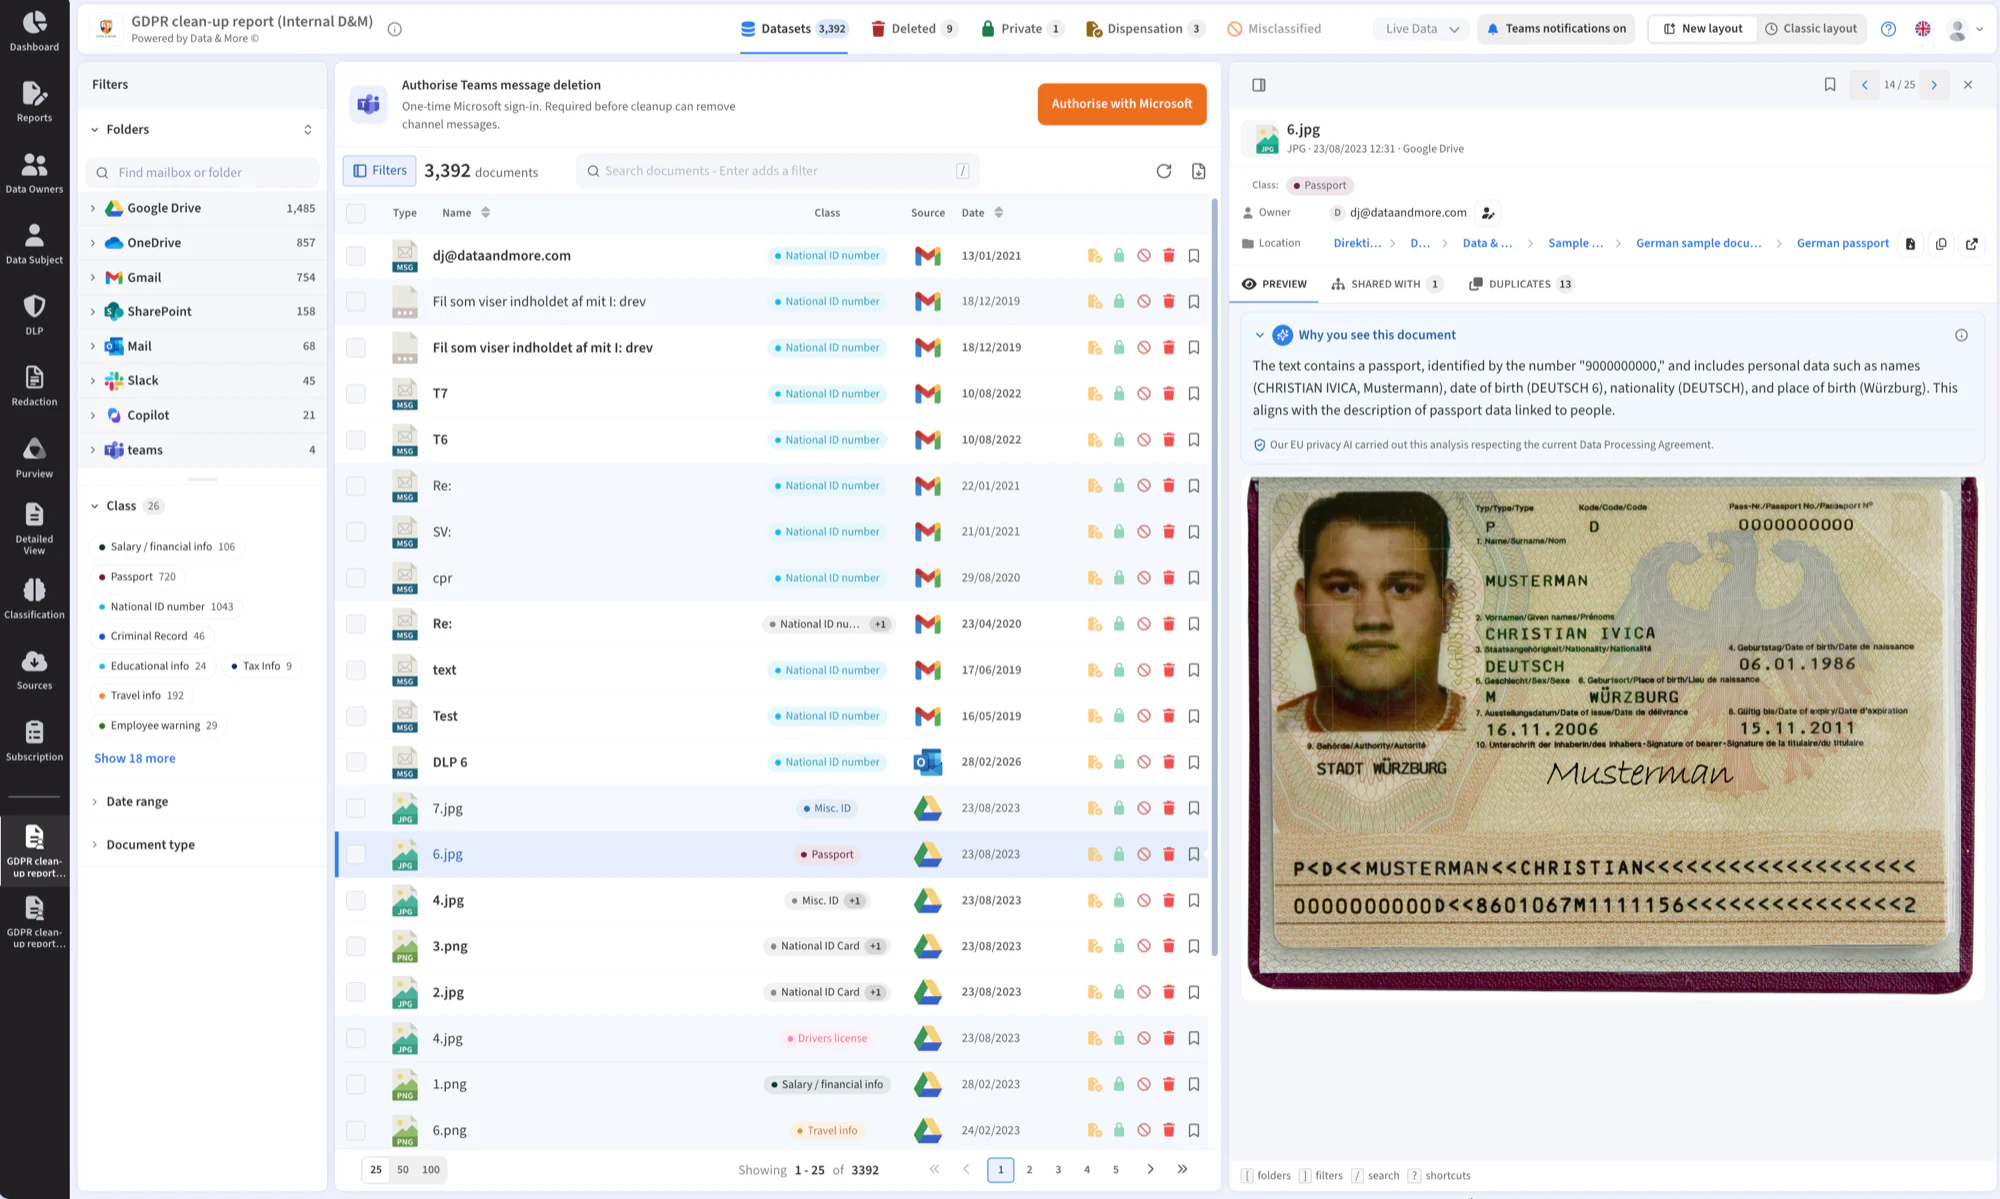
Eine neue OCR-Engine mit Layout-Erkennung und einem schnellen Pfad für Pässe und Ausweise über die maschinenlesbare Zone, dazu Gesichtserkennung und eine Zählung, wie viele Personen auf einem Bild sind.
Kontext
Intern oder extern
Die Engine unterscheidet interne von externer Kommunikation, sodass eine Richtlinie einen Lebenslauf an einen Kollegen anders behandeln kann als denselben Lebenslauf, der das Haus verlässt.
Eigenes
Ihre eigenen Klassifizierungen
Organisationen mit branchenspezifischen Daten ergänzen eigene Klassen und Algorithmen. Einen Erkenner hinzuzufügen ist eine kleine, abgegrenzte Änderung, kein Produktrelease.
Feedback
Sie wird besser, weil Menschen sie korrigieren
Jede Falsch-klassifiziert-Markierung eines Dateneigentümers fließt als Trainingssignal zurück. Mit mehr als 200.000 Menschen, die mit den Berichten arbeiten, tauchen Fehler schnell auf und werden behoben.
Classification
Sicherheitsklassifizierung
Sicherheit ist eine eigene Frage
Die Datenschutz-Klassifizierung fragt, wessen Daten das sind. Die Sicherheitsklassifizierung fragt, was sie preisgeben würden.
Andere Daten, andere Klassen
Passwörter und Geheimnisse, digitale Zertifikate, Infrastrukturkonfiguration, Logdateien, Netzwerkzugriffskontrolle, physische Sicherheit und Berichte über Sicherheitsvorfälle. Nichts davon sind personenbezogene Daten, und ein Datenschutz-Klassifizierer läuft geradewegs daran vorbei.
Anderer Besitzer, anderer Bericht
Ein DSGVO-Fund geht zur Verifizierung an den Dateneigentümer. Ein geleakter privater Schlüssel geht an den CISO, sofort, und die Maßnahme ist Rotation statt Löschung. Der DSB bekommt die Benachrichtigungsliste; das hier ist Sache der Sicherheit.
Eine andere Uhr
Personenbezogene Daten, die längst gelöscht sein sollten, sind ein Compliance-Problem, das langsam wächst. Ein Zugangsdatum in einem geteilten Postfach ist eine akute Exponierung, die entweder noch gültig ist oder nicht.
Classification
Awaiting capture
Die Sicherheits-Klassifizierungsgruppe mit Passwörtern und Geheimnissen, digitalen Zertifikaten, Infrastrukturkonfiguration, Logdateien, Netzwerkzugriffskontrolle, physischer Sicherheit und Sicherheitsvorfällen
public/product/classification-security-classes.webp
Sicherheitsklassen
Wonach die Sicherheitsklassen suchen
Zugänge
Passwörter und Geheimnisse
In Mails eingefügte Passwörter, API-Schlüssel in Anhängen, Service-Account-Passwörter in Onboarding-Dokumenten und die Tabelle, in der jemand sie aufbewahrt.
Schlüssel
Digitale Zertifikate
Private Schlüssel und Zertifikate, zwischen Teams oder Lieferanten gemailt, die lange gültig bleiben, nachdem der Thread vergessen ist.
Infrastruktur
Infrastrukturkonfiguration
Firewall-Regeln, Serverkonfiguration, Netzwerkdiagramme und Zugriffskontrolllisten: die Karte, die ein Angreifer sonst selbst zeichnen müsste.
Spuren
Logdateien
Logs im Anhang von Support-Threads, die interne Hostnamen, Benutzernamen, Tokens und manchmal den Inhalt einer Anfrage tragen.
Physisch
Physische Sicherheit
Türcodes, Alarmprozeduren, Schlüsselinhaberlisten und Lagepläne, die selten überhaupt als Daten behandelt werden.
Vorfälle
Sicherheitsvorfälle
Incident-Berichte und Post-Mortems, die naturgemäß genau beschreiben, welche Schwachstelle ausgenutzt wurde und wie.
Nachweis
Klassifizierung im Betrieb
28
klassifizierte Sprachen
7Mrd
überwachte Datensätze
3,277,%
Falsch-Positiv-Rate
25
Kategorien personenbezogener Daten
Fragen zur Klassifizierung
Wie genau ist sie wirklich?+
Müssen wir sie erst konfigurieren, bevor sie nützlich ist?+
Was ist mit den Klassifizierern von Microsoft Purview?+
Verlassen unsere Daten unsere Umgebung?+
Was zählt in einem Dokument als Sicherheitsrisiko?+
Was hat NIS2 damit zu tun?+
Sollten Sicherheitsfunde gelöscht werden?+
Ist das ein DLP-Tool?+
Sehen Sie sie an Ihren eigenen Daten
Überwachen Sie 250 Mail-Konten kostenlos. Der erste Bericht zeigt, was gefunden wurde, und die Sicherheitsklassen laufen im selben Durchgang mit.
Jetzt startenKeine Kreditkarte erforderlich.